第二部【企業情報】
第1【企業の概況】
1【主要な経営指標等の推移】
|
回次 |
第12期 |
第13期 |
第14期 |
第15期 |
第16期 |
|
|
決算年月 |
2016年11月 |
2017年11月 |
2018年11月 |
2019年11月 |
2020年11月 |
|
|
売上高 |
(千円) |
|
|
|
|
|
|
経常利益又は経常損失(△) |
(千円) |
|
△ |
△ |
△ |
|
|
当期純利益又は 当期純損失(△) |
(千円) |
|
△ |
△ |
△ |
|
|
持分法を適用した場合の 投資利益 |
(千円) |
|
|
|
|
|
|
資本金 |
(千円) |
|
|
|
|
|
|
発行済株式総数 |
(株) |
|
|
|
|
|
|
純資産額 |
(千円) |
|
|
△ |
|
|
|
総資産額 |
(千円) |
|
|
|
|
|
|
1株当たり純資産額 |
(円) |
|
|
△ |
|
|
|
1株当たり配当額 |
(円) |
|
|
|
|
|
|
(うち1株当たり中間配当額) |
( |
( |
( |
( |
( |
|
|
1株当たり当期純利益又は 1株当たり当期純損失(△) |
(円) |
|
△ |
△ |
△ |
|
|
潜在株式調整後1株当たり 当期純利益 |
(円) |
|
|
|
|
|
|
自己資本比率 |
(%) |
|
|
△ |
|
|
|
自己資本利益率 |
(%) |
△ |
△ |
|
△ |
|
|
株価収益率 |
(倍) |
|
|
|
|
|
|
配当性向 |
(%) |
|
|
|
|
|
|
営業活動による キャッシュ・フロー |
(千円) |
|
|
|
△ |
△ |
|
投資活動による キャッシュ・フロー |
(千円) |
|
|
|
△ |
△ |
|
財務活動による キャッシュ・フロー |
(千円) |
|
|
|
|
|
|
現金及び現金同等物の 期末残高 |
(千円) |
|
|
|
|
|
|
従業員数 |
(人) |
|
|
|
|
|
|
(外、平均臨時雇用者数) |
( |
( |
( |
( |
( |
|
(注)1.当社は連結財務諸表を作成しておりませんので、連結会計年度に係る主要な経営指標等の推移については記載しておりません。
2.売上高には、消費税等は含まれておりません。
3.持分法を適用した場合の投資利益については、関連会社が存在しないため、記載しておりません。
4.当社は、2019年11月25日付で普通株式1株につき2,000株の株式分割を行っておりますが、第15期の期首に当該株式分割が行われたと仮定し、1株当たり純資産額及び1株当たり当期純利益又は1株当たり当期純損失(△)を算定しております。
5.1株当たり配当額及び配当性向については、配当を行っていないため、記載しておりません。
6.潜在株式調整後1株当たり当期純利益については、第12期は潜在株式が存在しないため、記載しておりません。第13期、第14期及び第15期は潜在株式が存在しないため、また、1株当たり当期純損失であるため記載しておりません。第16期は潜在株式は存在するものの、当社株式は非上場であるため、期中平均株価が把握できませんので、記載しておりません。
7.株価収益率については、当社株式は非上場であるため、記載しておりません。
8.第14期の自己資本利益率については、債務超過のため記載しておりません。
9.第12期、第13期及び第14期についてはキャッシュ・フロー計算書を作成しておりませんので、キャッシュ・フロー計算書に係る各項目については記載しておりません。
10.第15期及び第16期の財務諸表については、「財務諸表等の用語、様式及び作成方法に関する規則」(昭和38年大蔵省令第59号)に基づき作成しており、金融商品取引法第193条の2第1項の規定に基づき、仰星監査法人の監査を受けております。
なお、第12期、第13期及び第14期については、「会社計算規則」(平成18年法務省令第13号)の規定に基づき算出した各数値を記載しております。また、当該各数値については、金融商品取引法第193条の2第1項の規定に基づく仰星監査法人の監査を受けておりません。
11.第13期、第14期及び第15期については、積極的な投資により販売費及び一般管理費が増加したことにより、経常損失及び当期純損失を計上しております。
12.従業員数は就業人員であり、臨時雇用者数(パートタイマー)は、年間の平均人員を( )外数で記載しております。
13.当社は、2019年11月25日付で普通株式1株につき2,000株の株式分割を行っております。
そこで、東京証券取引所自主規制法人(現 日本取引所自主規制法人)の引受担当者宛通知「『新規上場申請のための有価証券報告書(Ⅰの部)』の作成上の留意点について」(平成24年8月21日付東証上審第133号)に基づき、第12期の期首に当該株式分割が行われたと仮定して算定した場合の1株当たり指標の推移を参考までに掲げると、以下のとおりとなります。
なお、第12期、第13期及び第14期の数値(1株当たり配当額については全ての数値)については、仰星監査法人の監査を受けておりません。
|
回次 |
第12期 |
第13期 |
第14期 |
第15期 |
第16期 |
|
|
決算年月 |
2016年11月 |
2017年11月 |
2018年11月 |
2019年11月 |
2020年11月 |
|
|
1株当たり純資産額 |
(円) |
23.01 |
115.56 |
△21.84 |
55.62 |
95.66 |
|
1株当たり当期純利益又は 1株当たり当期純損失(△) |
(円) |
14.76 |
△108.50 |
△152.84 |
△63.87 |
40.03 |
|
潜在株式調整後1株当たり当期純利益 |
(円) |
- |
- |
- |
- |
- |
|
1株当たり配当額 |
(円) |
- |
- |
- |
- |
- |
|
(うち1株当たり中間配当額) |
(-) |
(-) |
(-) |
(-) |
(-) |
|
2【沿革】
当社は、代表取締役社長である佐々木慈和が2005年3月に新ビジネスの創出を目的として設立いたしました。
2009年頃、当時、欧米では既に認知されていた「GRC」と呼ばれる領域に着目いたしました。リスク管理、規制/ポリシー管理、内部監査、インシデント管理等の業務に対して専用ツールを導入することで、情報管理の効率化を図るGRC領域の管理手法が、近年、日本企業が抱える課題の解決に有効であると考え、同年11月にGRCソリューション事業を立ち上げております。
当社設立以降の主な沿革は、次のとおりであります。
|
年月 |
事業の変遷 |
|
2005年3月 |
東京都世田谷区三軒茶屋において、Frontier X Frontier株式会社を設立(資本金10,000千円) |
|
2009年11月 |
GRCソリューション事業立ち上げ |
|
2009年12月 |
NANAROQ株式会社へ社名変更 |
|
2013年3月 |
東京都千代田区三番町に本社移転 |
|
2017年2月 |
東京都千代田区五番町に本社移転 |
|
2017年2月 |
外部委託先リスクマネジメントツール「Supplier Risk MT」提供開始 |
|
2017年3月 |
脆弱性情報日次配信サービス「脆弱性TODAY」提供開始 |
|
2017年7月 |
CSIRT向けインシデントチケット管理ツール「CSIRT MT」提供開始 |
|
2018年3月 |
株式会社GRCSへ社名変更 |
|
2019年1月 |
全社的リスクマネジメントツール「Enterprise Risk MT」提供開始 |
(注)GRC:ガバナンス、リスク、コンプライアンス
3【事業の内容】
当社は、「テクノロジーデシンプルニ」をビジョンに掲げ、テクノロジーを活用して情報管理の効率化を図ることにより、複雑な外部環境から企業を守ることを目指しております。近年、様々な社会情勢の変化により、企業を取り巻く外部環境が多様化し、ガバナンスの不備による企業不祥事や情報漏洩等の事件・事故が起こることで新たな規制強化等が行われてきました。
当社の属する事業環境は、ビジネスのグローバル化に伴う海外の法規制の適用拡大、巧妙で執拗なサイバー攻撃の頻発、新型コロナウイルス感染症の拡大に伴うテレワークの急拡大等、外部環境が急激に変化しております。外部環境に変化が起こる度に、企業は対応を迫られるものの、欧米と比較して日本国内においては、ガバナンスの強化やセキュリティ対策等への対応が遅れております。各企業では、様々なリスクに晒されている状況が続き、対応の遅れから不祥事の発生等に繋がっていると考えております。また、企業不祥事の情報がSNSの普及等により個人でも簡単に発信・拡散できるようになり、過去と比較して同様の不祥事であっても、事業活動に与える影響が大きくなっていると考えております。
このような環境の中、当社は、G:ガバナンス、R:リスク、C:コンプライアンス(以下GRCという。)及びS:セキュリティの視点に着目し、外部環境の変化に伴う企業課題を解決する事業を展開しております。現在では主としてセキュリティ領域で展開しておりますが、今後は全社的リスク、外部委託先、プライバシー保護などの領域での深耕を行います。この当社が今後深耕する領域は「GRC」と呼ばれ、欧米ではすでに認知されている領域であり、リスク管理、規制/ポリシー管理、内部監査、インシデント管理などの業務に対して専用ツールを導入することで、情報管理の効率化を図り全社横断的な把握・管理を実現しております。同領域を当社は今後の深耕領域として位置付けております。
当社は上記のような各領域に精通したコンサルタントやエンジニアといった専門人材によるソリューションを提供することで、専門性の高いノウハウを活かした課題解決策を提案し、サービスの品質向上に努めております。また、自社開発プロダクトと他社プロダクトの活用により、膨大な情報を集約することで、全社横断的な把握・管理や効率的な対応を可能にしております。このようにテクノロジーを活用した管理強化・業務効率化に取り組み、リスクを見える化することで「ガバナンスのDX化」を推進しております。
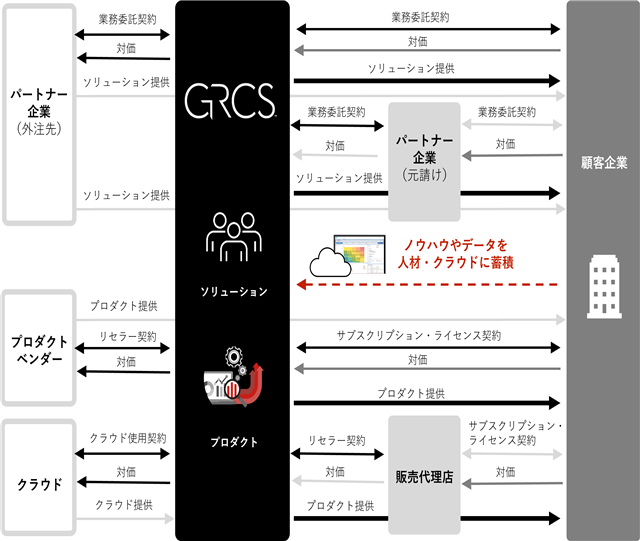
なお、当社はGRCソリューション事業の単一セグメントでありますが、サービス内容により、ソリューション部門及びプロダクト部門に区分しております。当社が提案する課題解決策やテクノロジーを活用した情報管理等については、部門別のサービス内容と合わせて下記本文中に具体的な事例として記載しております。
(1)ソリューション部門
① GRCソリューション
GRC領域においては、自社開発プロダクトを含めたGRC関連ツールの設計や構築等の導入支援を行い、全社的リスク、外部委託先、プライバシー保護、セキュリティインシデント等に係る情報管理の効率化を図り、全社横断的な把握・管理を可能にしております。
具体的な事例としては、グローバルに展開する大手素材メーカーでは、事業展開に伴いリスク情報が増加・多様化しており、膨大なリスクに対する100名近い責任者の評価結果を手作業で集計して、リスクマネジメント委員会へ報告するという全社的リスク管理の運用に課題を抱えておりました。集計作業に時間を要し、調査・分析によるPDCAに費やす時間を確保できない状況でした。
この課題に対して、当社は、自社開発した全社的リスクマネジメントツールである「Enterprise Risk MT」の導入支援を行い、この導入により顧客企業における各責任者がリスク情報に対する評価結果を直接データ入力することで自動的に可視化され、リスク管理担当者のデータ集計や各部署への連携に要する作業負担を低減することで、リスク分析を行う時間を確保いたしました。プロダクトの導入以降は、リスク管理担当者が調査・分析に多くの時間をかけることができ、全社的リスク管理が形骸化せずPDCAが運用される体制構築を実現いたしました。
また、別の事例としては、欧州にてGDPR(各人が自身で自身の個人データをコントロールする権利を保障するという基本的人権の保護を目的とする法律)が施行されたことにより、個人情報の取扱いが厳格化されました。これにより、日本国内の企業においても海外からのアクセスがあり、個人情報を受け取る可能性があるWebサイト等ではGDPRへの準拠やCookie同意制御の対応等が必要となりました。対応が遅れることで、法律違反や制裁金を課せられる等のリスクを抱えることとなります。当社はこの課題に対して、プライバシー管理ツールである他社プロダクトの取扱いを開始し、Cookie同意管理への対応を可能としました。
なお、これら事例のようにプロダクトに関しては、導入支援として一時点で計上される売上高とサブスクリプション契約等により継続的に計上される売上高があります。導入支援は課題解決策の一部であり、専門人材のノウハウを必要とすることからソリューション部門の売上高として認識しております。また、サブスクリプション契約等は、プロダクトの利用料やライセンス料であることからプロダクト部門の売上高として認識しております。
② セキュリティソリューション
セキュリティ領域においては、多様化するサイバー攻撃、情報漏洩やセキュリティ事故等のリスクから企業を守るため、ITセキュリティの設計、規程・ポリシーの構築、分析・管理・監査・診断等の各種コンサルティングを行っております。また、セキュリティプロダクトの設計・構築等の導入支援やISMS認証(※1)等の規格認証の取得支援を併せて行っております。
情報漏洩が社会に与える影響や損害は過去と比べて多大になっており、近年、上場企業及びその子会社が公表した個人情報漏洩・紛失事故事例をみると、2020年の事故件数は前年比19.7%増の103件と7年ぶりに100件を上回っております。また、企業数は前年比33.3%増の88社であり、調査を開始した2012年以降最多となりました。理由としてはウイルス感染・不正アクセスが最も多く挙げられております(出所:株式会社東京商工リサーチ『「上場企業の個人情報漏えい・紛失事故」調査(2020年)』(2021年1月15日公表))。
サイバー攻撃の手法も巧妙かつ高度化されておりますので、当社は主にEDR(※2)、SIEM(※3)、CASB(※4)といった新たなテクノロジーを有した海外プロダクトをメインに展開しており、顧客の問題意識からプロダクト選定、プロダクト導入に至るまでを支援しております。
具体的な事例としては、大手小売企業の金融グループ会社において、新型コロナウイルス感染症の拡大に伴いテレワーク導入への対応が必要となり、生産性の低下、コミュニケーション不足による業務への影響や情報漏洩等のセキュリティ上のリスクが懸念されておりました。当社はこの課題に対して、現状調査、GAP分析を行うことで課題を明確にし、テレワークに対応した規程及びガイドラインの策定、対象業務の特定、コミュニケーションツール等ICT(情報通信技術)の整備等を解決策として実施・支援いたしました。
(2)プロダクト部門
GRCプロダクト
前述したように当社が今後深耕する領域は「GRC」と呼ばれ、欧米ではすでに認知されている領域であり、リスク管理、規制/ポリシー管理、内部監査、インシデント管理などの業務に対して専用ツールを導入することで、情報管理の効率化を図り全社横断的な把握・管理を実現しております。この領域に対して当社は自社開発プロダクト又は他社プロダクトにより、GRCに関わる「運用」課題の解決、個人情報の管理やセキュリティ事故の防止等、GRC及びセキュリティに特化したプロダクトを提供しております。
当社は、そのような様々なリスク対応を効率化するため、主に下記プロダクトを提供しております。
・企業経営におけるリスク対応
|
名 称 |
区 分 |
説明 |
|
Enterprise Risk MT |
自社開発 |
「全社的リスクマネジメントツール」 多角的な利用を踏まえた全社的リスクマネジメントの提供を目的とし、リスクマネジメントの国際ガイドラインISO31000(※5)に準拠したERM(※6)ツール |
|
Supplier Risk MT |
自社開発 |
「外部委託先リスクマネジメントツール」 外部委託先や取引先に関連するセキュリティリスクを一元的に管理し可視化することで、外部委託先管理や取引先管理を効率化するクラウドアプリケーション |
|
OneTrust |
他社製品 |
「プライバシー管理ツール」 GDPR等個人情報保護規則への準拠を支援するクラウドアプリケーション |
・サイバーセキュリティにおけるリスク対応
|
名 称 |
区 分 |
説明 |
|
CSIRT MT |
自社開発 |
「CSIRT向けインシデントチケット管理ツール」 企業や組織内におけるCSIRT(※7)のインシデント対応と脆弱性対応及びその評価と改善を実現するためのクラウドアプリケーション |
|
脆弱性TODAY |
自社開発 |
「脆弱性情報日次配信サービス」 セキュリティに精通した外部の専門家が国内外の脆弱性情報を日々収集して日本語に翻訳した上で提供するメール配信サービス |
用語解説
(※1)「ISMS認証」は財団法人日本情報処理開発協会が定めた評価制度で、指定の審査機関が企業の情報セキュリティマネジメントシステムを審査し、国際標準と同等の「ISMS認証基準」に準拠していれば、認証を与えるというもの
(※2)「EDR」はEndpoint Detection and Responseの略称。PC、サーバー、スマートフォン、タブレットなどのネットワークに接続されているエンドポイントの操作や動作の監視を行い、サイバー攻撃を受けたことを発見し次第対処するソフトウェアの総称
(※3)「SIEM」はSecurity Information and Event Managementの略称。セキュリティソフトの1つで、さまざまな機器やソフトウェアの動作状況の記録(ログ)を一元的に蓄積・管理し、保安上の脅威となる事象をいち早く検知・分析し、情報漏えいなどの異常を自動検出して管理者にスピーディに通知する仕組み
(※4)「CASB」はCloud Access Security Brokerの略称。2012年に米国の調査会社であるガートナー社が提唱した言葉で、企業が利用するクラウド・アプリケーションについて可視化、データ・プロテクション、ガバナンスを実現するサービスや製品の総称
(※5)「ISO31000」は2009年にリスクマネジメントの国際規格として第1版が発行。そして、2018年にその第2版、すなわち改訂版が発行されている
(※6)「ERM」はEnterprise Risk Managementの略称。組織全体を対象にリスクを認識・評価、残余リスクの最小化を図り、重要リスクに優先的に対応、継続的にリスク管理体制を強化していく仕組み
(※7)「CSIRT」はComputer Security Incident Response Teamの略称。コンピュータやネットワーク(特にインターネット)上で何らかの問題(主にセキュリティ上の問題)が起きていないか監視すると共に、万が一問題が発生した場合に、その原因解析や影響範囲の調査を行う組織の総称
[事業系統図]
4【関係会社の状況】
該当事項はありません。
5【従業員の状況】
(1)提出会社の状況
|
|
|
|
|
2021年9月30日現在 |
|
従業員数(人) |
平均年齢(歳) |
平均勤続年数(年) |
平均年間給与(円) |
|
|
|
( |
|
|
|
|
セグメントの名称 |
従業員数(人) |
|
|
GRCソリューション事業 |
121 |
(5) |
|
合計 |
|
( |
(注)1.従業員数は就業人員であり、臨時雇用者数(パートタイマー)は、最近1年間の平均人員を( )外数で記載しております。
2.平均年齢、平均勤続年数及び平均年間給与には、パートタイマーは含まれておりません。
3.平均年間給与は、賞与及び基準外賃金を含んでおります。
4.当社はGRCソリューション事業の単一セグメントであるため、セグメント別の記載を省略しております。
5.従業員数が最近日までの1年間において、16名増加しましたのは、主として事業拡大を目的として人員採用を積極的に行ったためであります。
(2)労働組合の状況
労働組合は結成されておりませんが、労使関係は円満に推移しております。