第二部【企業情報】
第1【企業の概況】
1【主要な経営指標等の推移】
|
回次 |
第4期 |
第5期 |
第6期 |
第7期 |
第8期 |
第9期 |
|
|
決算年月 |
2014年6月 |
2015年6月 |
2016年6月 |
2016年12月 |
2017年12月 |
2018年12月 |
|
|
売上高 |
(千円) |
|
|
|
|
|
|
|
経常損失(△) |
(千円) |
△ |
△ |
△ |
△ |
△ |
△ |
|
当期純損失(△) |
(千円) |
△ |
△ |
△ |
△ |
△ |
△ |
|
持分法を適用した場合の投資利益 |
(千円) |
|
|
|
|
|
|
|
資本金 |
(千円) |
|
|
|
|
|
|
|
発行済株式総数 |
(株) |
|
|
|
|
|
|
|
純資産額 |
(千円) |
△ |
△ |
△ |
△ |
|
|
|
総資産額 |
(千円) |
|
|
|
|
|
|
|
1株当たり純資産額 |
(円) |
△ |
△ |
△ |
△ |
|
|
|
1株当たり配当額 |
(円) |
|
|
|
|
|
|
|
(うち1株当たり中間配当額) |
( |
( |
( |
( |
( |
( |
|
|
1株当たり当期純損失金額(△) |
(円) |
△ |
△ |
△ |
△ |
△ |
△ |
|
潜在株式調整後1株当たり当期純利益金額 |
(円) |
|
|
|
|
|
|
|
自己資本比率 |
(%) |
△ |
△ |
△ |
△ |
|
|
|
自己資本利益率 |
(%) |
|
|
|
|
|
|
|
株価収益率 |
(倍) |
|
|
|
|
|
|
|
配当性向 |
(%) |
|
|
|
|
|
|
|
営業活動によるキャッシュ・フロー |
(千円) |
|
|
|
|
△ |
|
|
投資活動によるキャッシュ・フロー |
(千円) |
|
|
|
|
△ |
△ |
|
財務活動によるキャッシュ・フロー |
(千円) |
|
|
|
|
|
|
|
現金及び現金同等物の期末残高 |
(千円) |
|
|
|
|
|
|
|
従業員数 |
(人) |
|
|
|
|
|
|
(注)1.当社は連結財務諸表を作成しておりませんので、連結会計年度に係る主要な経営指標等の推移については記載しておりません。
2.第7期は、決算期変更により2016年7月1日から2016年12月31日までの6ヶ月間となっております。
3.売上高には、消費税等は含まれておりません。
4.持分法を適用した場合の投資利益については、当社は関連会社を有していないため記載しておりません。
5.1株当たり配当額及び配当性向については、配当を実施していないため記載しておりません。
6.潜在株式調整後1株当たり当期純利益金額については、第4期、第5期、第6期、第7期及び第8期は潜在株式が存在しないため、また、1株当たり当期純損失金額であるため記載しておりません。第9期は潜在株式が存在するものの、当社株式は非上場であり、期中平均株価が把握できず、また、1株当たり当期純損失金額であるため記載しておりません。
7.自己資本利益率については、当期純損失を計上しているため記載しておりません。
8.株価収益率については、当社株式が非上場であるため、記載しておりません。
9.第4期、第5期、第6期及び第7期については、キャッシュ・フロー計算書を作成していないため、キャッシュ・フローに係る各項目については、記載しておりません。
10.臨時雇用者数は、その総数が従業員数の100分の10未満のため、記載を省略しております。
11.第8期及び第9期の財務諸表については、「財務諸表等の用語、様式及び作成方法に関する規則」(昭和38年大蔵省令第59号)に基づき作成しており、金融商品取引法第193条の2第1項の規定に基づき、三優監査法人による監査を受けております。なお、第4期、第5期、第6期及び第7期については、「会社計算規則」(平成18年法務省令第13号)の規定に基づき算出した各数値を記載しておりますが、当該各数値については金融商品取引法第193条の2第1項の規定に基づく三優監査法人の監査を受けておりません。
12.当社は、2018年3月12日開催の取締役会決議により、2018年3月12日付で普通株式1株につき10株の割合で、2019年8月14日開催の取締役会決議により、2019年9月9日付で普通株式1株につき100株の割合で株式分割を行いましたが、第8期の期首に当該株式分割が行われたと仮定し、1株当たり純資産額及び1株当たり当期純損失金額を算定しております。
13.当社は、2018年3月12日開催の取締役会決議により、2018年3月12日付で普通株式1株につき10株の割合で、2019年8月14日開催の取締役会決議により、2019年9月9日付で普通株式1株につき100株の割合で株式分割を行っております。そこで、東京証券取引所自主規制法人(現日本取引所自主規制法人)の引受担当者宛通知「『新規上場申請のための有価証券報告書(Ⅰの部)』の作成上の留意点について」(2012年8月21日付東証上審第133号)に基づき、第4期の期首に当該株式分割が行われたと仮定して算出した場合の1株当たり指標の推移を参考までに掲げると、以下のとおりとなります。なお、第7期以前の数値(1株当たり配当額についてはすべての数値)については、三優監査法人の監査を受けておりません。
|
回次 |
第4期 |
第5期 |
第6期 |
第7期 |
第8期 |
第9期 |
|
|
決算年月 |
2014年6月 |
2015年6月 |
2016年6月 |
2016年12月 |
2017年12月 |
2018年12月 |
|
|
1株当たり純資産額 |
(円) |
△35.36 |
△22.71 |
△9.49 |
△28.11 |
37.64 |
25.21 |
|
1株当たり当期純損失金額(△) |
(円) |
△11.00 |
△16.39 |
△45.38 |
△19.34 |
△25.03 |
△12.44 |
|
潜在株式調整後1株当たり当期純利益金額 |
(円) |
- |
- |
- |
- |
- |
- |
|
1株当たり配当額 |
(円) |
- |
- |
- |
- |
- |
- |
|
(うち1株当たり中間配当額) |
(-) |
(-) |
(-) |
(-) |
(-) |
(-) |
|
2【沿革】
|
年月 |
事項 |
|
2010年8月 |
東京都渋谷区に「株式会社アミティエ」を設立 |
|
2013年1月 |
Webセキュリティ事業開始 |
|
2013年12月 |
クラウド型WAF「攻撃遮断くん サーバセキュリティタイプ」提供開始 |
|
2014年10月 |
商号を「株式会社サイバーセキュリティクラウド」に変更 |
|
2014年10月 |
クラウド型WAF「攻撃遮断くん WEBセキュリティタイプ」提供開始 |
|
2016年3月 |
Web改ざん検知サービス「Web改ざん発見くん」提供開始 |
|
2016年8月 |
DDoS攻撃対策のサービス「攻撃遮断くん DDoSセキュリティタイプ」提供開始 |
|
2016年10月 |
サイバー保険の自動付帯を開始 |
|
2017年12月 |
AWS WAFのルール自動運用サービスの「WafCharm」提供開始 |
|
2018年7月 |
クラウド型WAFにおける外部からの攻撃に対する防御ルールに関連する特許「ファイアウォール装置」を取得(特許第6375047号) |
|
2018年9月 |
Cyber Security Cloud Inc.(米国法人)設立 |
|
2018年12月 |
情報セキュリティマネジメントシステム(ISMS)に関する国際規格である「ISO/IEC 27001」の認証を取得 |
|
2019年2月 |
Webアプリケーションを保護するルールセットであるManaged RulesをAWS Marketplaceにて提供開始 |
3【事業の内容】
当社は、「世界中の人々が安心安全に使えるサイバー空間を創造する」という経営理念を掲げ、クラウド型WAF(※)「攻撃遮断くん」及び、AWS WAF(※)のルール自動運用サービス「WafCharm」を軸とした、Webセキュリティ事業を展開しております。
あらゆるサービスがインターネットを通じて普及し、日常生活やビジネス面での利便性が格段に向上する中、サイバー攻撃数は年々増加傾向にあり、1IPアドレス(※)当たりの年間総観測パケット数は過去10年間で約35倍(注1)にまで急増しております。増加し続けるサイバー攻撃に対するセキュリティ対策は大きく2つに分けることができ、ひとつはマルウェア(※)等に対してPC端末や社内ネットワークを守るための社内セキュリティ、もうひとつはソフトウエアの脆弱性やWebアプリケーション(※)層への攻撃から外部公開サーバを守るWebセキュリティです。
Webセキュリティ対策を行うにあたっては、Webアプリケーション、ソフトウエアやOS、インフラやネットワークなど、保護対象のレイヤーによって対策が異なります。この中でWebサイトを構成するWebアプリケーションをサイバー攻撃から守るための対策にはWAF(Web Application Firewall)(※)が必要です。
また、WAFの提供形態は主にアプライアンス型WAF(※)、とソフトウエア型WAF(※)、クラウド型WAFがあり、当社のWebセキュリティ事業では主にWebサイトやWebサービスを提供している法人に対して、クラウド型WAF「攻撃遮断くん」の提供を行っております。
当社が開発したクラウド型WAF「攻撃遮断くん」は、2013年より販売を開始し、導入の手軽さ、自社開発・自社運用という強みや大企業へのサービス提供実績などもあり、日本国内のクラウド型WAF市場における累計導入社数・導入サイト数が国内No.1(注2)になるまでに事業が拡大していきました。しかしながら、近年の情報漏洩事故の多くが、Webサイトに対する不正アクセスが原因といわれているにも関わらず、Webサイトへのセキュリティ対策は未だ十分行われておらず、また対策済みであると誤認している経営者が多いという実態があります(注3)。
このような状況の中、当社は経営理念を実現し、Webセキュリティ対策が当たり前に行われる世の中にするため、「攻撃遮断くん」の提供で培った技術をもとに、AWS(Amazon Web Services)(※)が提供する「AWS WAF」のルールの自動運用を行うサービス「WafCharm」の提供も行っております。
また、2018年には「AWS WAF」のルールセットであるManaged Rules(※)の提供、「WafCharm」及び「攻撃遮断くん」の北米地域を中心とした海外展開を見据え、「Cyber Security Cloud Inc.」を米国ワシントン州に設立しております。
当社がWebセキュリティ事業において提供している具体的なサービスの内容については以下のとおりです。なお、当社はWebセキュリティ事業の単一セグメントであるため、サービス別に記載しております。
(1)当社のサービスについて
a.クラウド型WAF「攻撃遮断くん」
「攻撃遮断くん」は、Webアプリケーションに対するサイバー攻撃を検知・遮断・可視化する、クラウド型のセキュリティ・サービスです。製品の開発・運用・販売・サポートまで、当社が一貫して提供しているため、Webサイトへの多種、大量のサイバー攻撃のデータと運用ノウハウを当社が保持しております。本サービスではそれらをスムーズに開発・カスタマイズに反映させており、日々発見される新たなWebアプリケーションの脆弱性に対するセキュリティパッチ(※)をすぐに適用できない状況や、定期的に脆弱性診断が出来ない状況でも、当社によってシグネチャ(※)が更新されるため「攻撃遮断くん」を導入することでサイバー攻撃を遮断し、Webサイトをセキュアな環境に保つことを実現しております。
また「攻撃遮断くん」は、リアルタイムでサイバー攻撃を可視化し、攻撃元IP(※)や攻撃種別などを管理画面で把握することができます。目には見えないサイバー攻撃をヴィジュアル化することで、より適切な状況把握と情報共有が可能になります。
「攻撃遮断くん」には、サーバにエージェント(※)をインストールし、クラウドの監視センター(※)へログ送信・遮断命令を受けて攻撃を検知・遮断するサーバセキュリティタイプと、DNS(※)(Domain Name System)を切り替えて攻撃遮断くんWAFセンター(※)で攻撃を検知・遮断するWEB/DDoS(※)セキュリティタイプの2タイプを提供しており、その概要については以下(図:「攻撃遮断くん」プラン別概要図)のとおりです。2つのタイプを提供することにより、お客様のWebアプリケーションの環境に捉われずに導入可能なことが特徴となっております。
「攻撃遮断くん」では、AI(※)を活用することで従来のシグネチャでは発見することができなかった攻撃や、顧客のサービスに影響がある誤検知を発見しております。当社では、一般的な攻撃情報だけでなく、ユーザーの正規のアクセス、攻撃として検知されたアクセスをニューラルネットワーク(※)に学習させることで、日々のアクセスデータや検知データを AI で評価することにより、シグネチャ精度向上に取り組んでおります。
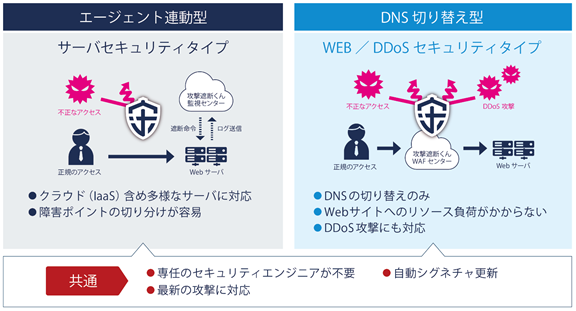
図:「攻撃遮断くん」プラン別概要図
b.AWS WAFのルール自動運用サービス「WafCharm」
「WafCharm」は、AWSの提供するAWS WAFを利用するお客様に対して、「攻撃遮断くん」で培ったWebアプリケーションに対する攻撃パターンをAIによって学習し、AWS WAFのルールを自動運用するサービスです。
AWS WAFを導入することによってWebアプリケーションのセキュリティを高めることができますが、お客様がWebアプリケーションを利用してユーザーに提供しているサービスに合わせたルールを設定する敷居は高く、多くの知識と時間が必要です。
「WafCharm」を利用することにより、AWS WAFの持つ複数のルールから、お客様のサイトに最適なルールをAIが設定し、ルールの運用を自動化することができます。
新たな脆弱性への対応も自動でアップデートされるため、セキュアな状態でWebサイトの運用が可能となります。また、「WafCharm」を活用することで、お客様毎に柔軟なルール設定が可能となるだけでなく、ルール毎の検知数/攻撃種別/攻撃元国/攻撃元IPアドレスをまとめたレポート機能や、検知した内容をリアルタイムでメール通知するメール通知機能を利用することができます。
c.AWS WAFのManaged Rules
AWS WAFのManaged Rulesとは、セキュリティ専門のベンダーが独自に作成する厳選されたAWS WAFのセキュリティルールセットです。
2019年2月末時点で世界で7社目(注4)となるAWS WAFマネージドルールセラーに認定された当社の米国子会社を通じ、AWS Marketplace(※)でのManaged Rulesの提供が開始されました。当社が「攻撃遮断くん」及び「WafCharm」で培ったAWS WAFにおけるルール設定ノウハウをもとにパッケージ化することで、AWS WAFを利用するお客様は、AWS Marketplaceから簡単にManaged Rulesを利用することができます。
当社が提供するManaged Rulesの概要は以下のとおりです。
|
製品名 |
特徴 |
|
Cyber Security Cloud Managed Rules for AWS WAF -HighSecurity OWASP Set- |
1.OWASP(※) Top 10 Webアプリケーションの脅威リストに含まれる脆弱性を軽減させ る包括的なルールセット 2.高い防御力と運用リスクとなる誤検知の軽減をデザイン 3.セキュアな環境をすぐに構築したいお客様向け |
|
Cyber Security Cloud Managed Rules for AWS WAF -API Gateway/Serverless- |
1.OWASP API Security Top 10、およびOWASP Serverless Top 10の脅威を軽減させる 包括的なルールセット 2.高い防御力と運用リスクとなる誤検知の軽減をデザイン 3.セキュアなAPI、サーバレス環境をすぐに構築したいお客様向け |
(2)当社のビジネスモデルについて
当社の主要サービス「攻撃遮断くん」は、顧客に対し提供するサービスの対価を、使用した期間に応じて受領するサブスクリプション(月額課金)型モデルとなっており、継続したサービス提供を前提としております。収益構造は、ストック収益である月額課金額(MRR)(注5)と、初期導入費用、スポット費用で構成され、2018年12月期において、「攻撃遮断くん」の月額課金額が当社の「攻撃遮断くん」売上高全体に占める比率は94.9%(注6)となっております。
月額課金額の成長を実現するために、エンジニアとサポートが一丸となって「世界中の人々が安心安全に使えるサイバー空間を創造する」ためのセキュリティサービスを提供すべく、Webアプリケーションの脆弱性の情報収集及び迅速な脆弱性への対応、シグネチャの設定、カスタマイズ等、顧客価値向上を実現することで高い継続率の維持の実現を目指してまいります。自社にて開発から運用、サポートまで一気通貫していることによって、顧客満足度を高めながらサービス提供を行っております。なお、2017年以降の月次平均解約率は1.1%(注7)と低い数値を維持しております。
(注)1.出典:国立研究開発法人情報通信研究機構「NICTER観測レポート2017」及び「NICTER観測レポート2018」
2.出典:「クラウド型WAFサービス」に関する市場調査(2019年6月16日現在)<ESP総研 調べ>(2019年5月〜2019年6月 調査)
3.出典:株式会社マーケティングアンドアソシェイツ「セキュリティソフト浸透度調査」
4.AWS MarketplaceでManaged Rulesを販売している会社数から算定。
5.MRRとは、サブスクリプション型モデルにおけるMonthly Recurring Revenueの略で、既存顧客から毎月継続的に得られる収益の合計のこと。
6.「攻撃遮断くん」の売上高におけるMRR(2018年1月から12月までの合計)の占める比率を記載。
7.MRRチャーンレート(2017年1月から2018年12月までの24ヶ月平均)を記載。MRRチャーンレートとは、当月失ったMRRを先月末時点のMRRで除すことで計算される実質解約率。
※用語集
(五十音順に記載)
|
用語 |
用語の定義 |
|
アプライアンス型WAF |
ベンダーが提供するWAF専用サーバをWebサーバの直前に設置、または企業が購入したハードウェアへWAFをインストールすることで導入可能なWAF。アプライアンス型の導入には、ネットワーク構成の変更や運用を企業ごとに行う必要があり、機器購入費用や、運用コストが高額になる傾向がある。 |
|
エージェント |
コンピューターが、自律的に情報処理や状況判断を行い、適切に処理を実行するユーザーインターフェース技術。 |
|
監視センター |
お客様Webサーバのアクセスログを監視し、異常通信を検知して遮断するセンターシステム。 |
|
クラウド型WAF |
サーバ購入などインフラの調達や整備は不要で、月額・年額のサービス利用料を支払うことでWAFを利用することが可能。WebサーバのDNS設定を変更するだけで導入ができ、アプライアンス型に比べて、ネットワークの構成の変更や運用の手間が不要。 |
|
攻撃遮断くんWAFセンター |
お客様Webサーバの前段にWeb通信監視システムを配備し、そこで異常通信を検知して遮断するセンターシステム。 |
|
シグネチャ |
マルウェアや不正アクセスといった攻撃の「特徴的なパターン」を意味する。またこのパターンを集約したファイルを「シグネチャ ファイル」、シグネチャを利用して攻撃を検知、防御する機能を「シグネチャ機能」と呼ぶ。 |
|
セキュリティパッチ |
プログラムに脆弱性やセキュリティホールなどが発見された際に、それらの問題を修正するためのプログラム。 |
|
ソフトウエア型WAF |
サーバにソフトウエアをインストールすることで導入可能なWAF。専用機器の購入は不要だが、アプライアンス型と同様に技術者による運用が必要となる。 |
|
ニューラルネットワーク |
生物の神経ネットワークの構造と機能を模倣することで、脳機能に見られる特性を計算機上のシミュレーションによって表現することができる数学モデル。 |
|
マルウェア |
コンピューター・ウイルス、スパイウェアなど、悪意のある目的を持ったソフトウエアやプログラム。 |
|
用語 |
用語の定義 |
|
AI |
Artificial intelligenceの略語。日本では「人工知能」として知られている。従来から概念として広く知られた言葉だが、ロボティクス同様、膨大なデータの分析・解析・学習処理をクラウドベースで実現することにより現実味を帯び始めている。 |
|
AWS(Amazon Web Services) |
Amazon.com, Inc.の関連会社 Amazon Web Services, Inc.が提供する、Webサービスを通じてアクセスできるよう整備されたクラウドコンピューティングサービス群の総称。 |
|
AWS Marketplace |
AWS上で実行されるソフトウエアやサービスを見つけて購入し、すぐに使用を開始することができるオンラインソフトウエアストア。 |
|
AWS WAF |
Amazon Web Services Web Application Firewallの略語。 AWS上で、お客様のWebアプリケーションを、アプリケーションの可用性、セキュリティの侵害、リソースの過剰な消費などに影響を与えかねない一般的なWebの弱点から保護するWebアプリケーションファイアウォール。AWS WAFを使用すると、カスタマイズ可能なWebセキュリティルールを指定することによって、どのトラフィックをWebアプリケーションに許可またはブロックするかを制御できる。 |
|
DDoS |
Distributed Denial of Serviceの略語。複数のマシンから大量の接続要求等を行い過剰な処理負荷を与えることでサービスを機能停止状態へ追い込むサイバー攻撃の一種。 |
|
DNS |
Domain Name Systemの略語。インターネット上におけるホスト名(FQDN(※))やドメイン名に対応するIPアドレス情報を管理・運用するシステム。 |
|
FQDN |
Fully Qualified Domain Nameの略語。DNSなどのホスト名、ドメイン名(サブドメイン名)などすべてを省略せずに指定した記述形式。 |
|
IP |
パケット交換の仕組みを用いてコンピューターやネットワークを相互接続する通信プロトコルのこと。なお、プロトコルとは、複数の主体が滞りなく信号やデータ、情報を相互に伝送できるよう、あらかじめ決められた約束事や手順の集合のことを意味する。 |
|
IPアドレス |
IPでネットワーク上の機器を識別するために指定するネットワーク層における識別用の番号である。インターネット上での住所のような役割を担う。 |
|
Managed Rules |
AWS Marketplaceセラーが作成して管理している厳選されたルールセットで、AWS Application Load BalancerやAmazon CloudFrontで実行しているWebアプリケーションの前面に簡単にデプロイ可能。これらのManaged Rulesを使用すると、WebアプリケーションやAPIの保護を迅速に開始できる。 |
|
OWASP |
Open Web Application Security Projectの略語。Webをはじめとするソフトウェアのセキュリティ環境の現状、またセキュアなソフトウェア開発を促進する技術・プロセスに関する情報共有と普及啓発を目的としたプロフェッショナルの集まる、オープンソース・ソフトウェアコミュニティ。 |
|
WAF(Web Application Firewall) |
ファイアウォールの一種で、Webアプリケーションの脆弱性を悪用した攻撃から、WebサーバやWebサイトを保護するセキュリティ対策。エンドユーザーとWebサーバ間の通信を監視し、シグネチャ(不正な値・通信パターンを定義するルール)に一致した通信を攻撃と判断しブロックする。インフラ及びネットワークを保護するFirewallとは異なり、WAFはWebアプリケーション及びソフトウエアやOSを保護する。 |
|
Webアプリケーション |
ブラウザから利用可能なアプリケーション・サービスのことを指す。 クライアント側のブラウザとサーバ側のアプリケーションサーバなどのプログラムが、互いに通信をおこなうことでサービスを実現する。 |
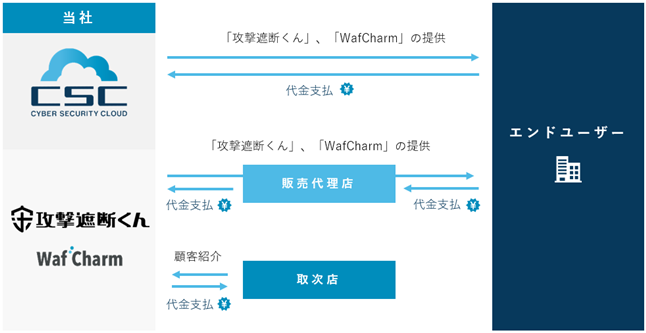
[事業系統図]
4【関係会社の状況】
該当事項はありません。
(参考)
第9期の2018年9月に「AWS WAF」のルールセットであるManaged Rulesの販売及び海外展開を目的としてCyber Security Cloud Inc.を設立いたしましたが、現時点では当企業集団の財政状態、経営成績及びキャッシュ・フローの状況に関する合理的な判断を妨げない程度に重要性が乏しいため、非連結子会社としております。
5【従業員の状況】
(1)提出会社の状況
|
2020年1月31日現在 |
|
従業員数(人) |
平均年齢(歳) |
平均勤続年数(年) |
平均年間給与(千円) |
|
31 |
33.3 |
2.0 |
6,152 |
(注)1.従業員数は就業人員であります。なお、臨時雇用者数はその総数が従業員数の100分の10未満のため、記載を省略しております。
2.平均年間給与は、賞与及び基準外賃金を含んでおります。
3.当社は、Webセキュリティ事業の単一セグメントであるため、セグメント別の記載を省略しております。
(2)労働組合の状況
当社に労働組合は、結成されておりませんが、労使関係は円満に推移しております。