第二部【企業情報】
第1【企業の概況】
1【主要な経営指標等の推移】
|
回次 |
第14期 |
第15期 |
第16期 |
第17期 |
第18期 |
|
|
決算年月 |
平成25年6月 |
平成26年6月 |
平成27年6月 |
平成28年6月 |
平成29年6月 |
|
|
売上高 |
(千円) |
|
|
|
|
|
|
経常利益又は経常損失(△) |
(千円) |
△ |
△ |
△ |
|
|
|
当期純利益又は当期純損失(△) |
(千円) |
△ |
△ |
△ |
|
|
|
持分法を適用した場合の投資利益 |
(千円) |
|
|
|
|
|
|
資本金 |
(千円) |
|
|
|
|
|
|
発行済株式総数 |
(株) |
|
|
|
|
|
|
純資産額 |
(千円) |
△ |
|
△ |
|
|
|
総資産額 |
(千円) |
|
|
|
|
|
|
1株当たり純資産額 |
(円) |
△ |
|
△ |
|
|
|
1株当たり配当額 |
(円) |
|
|
|
|
|
|
(うち1株当たり中間配当額) |
( |
( |
( |
( |
( |
|
|
1株当たり当期純利益金額又は 1株当たり当期純損失金額(△) |
(円) |
△ |
△ |
△ |
|
|
|
潜在株式調整後1株当たり当期純利益金額 |
(円) |
|
|
|
|
|
|
自己資本比率 |
(%) |
△ |
|
△ |
|
|
|
自己資本利益率 |
(%) |
|
|
|
|
|
|
株価収益率 |
(倍) |
|
|
|
|
|
|
配当性向 |
(%) |
|
|
|
|
|
|
営業活動によるキャッシュ・フロー |
(千円) |
|
|
|
|
|
|
投資活動によるキャッシュ・フロー |
(千円) |
|
|
|
△ |
△ |
|
財務活動によるキャッシュ・フロー |
(千円) |
|
|
|
△ |
△ |
|
現金及び現金同等物の期末残高 |
(千円) |
|
|
|
|
|
|
従業員数 |
(人) |
|
|
|
|
|
|
(外、平均臨時雇用者数) |
( |
( |
( |
( |
( |
|
(注)1.当社は連結財務諸表を作成しておりませんので、連結会計年度に係る主要な経営指標等の推移については記載しておりません。
2.売上高には、消費税等は含まれておりません。
3.持分法を適用した場合の投資利益については、当社は関連会社を有していないため記載しておりません。
4.第14期、第15期、第16期の潜在株式調整後1株当たり当期純利益金額については、潜在株式は存在するものの、当社株式は非上場であるため、期中平均株価が把握出来ませんので、また、1株当たり当期純損失金額であるため記載しておりません。
5.第17期、第18期の潜在株式調整後1株当たり当期純利益金額については、潜在株式は存在するものの、当社株式は非上場であるため、期中平均株価が把握出来ませんので記載しておりません。
6.第14期、第15期及び第16期の自己資本利益率は当期純損失のため、記載しておりません。
7.株価収益率については、当社株式は非上場であるため、記載しておりません。
8.第14期、第15期及び第16期については、キャッシュ・フロー計算書を作成しておりませんので、キャッシュ・フローに係る各項目については記載しておりません。
9.第17期及び第18期の財務諸表については、「財務諸表等の用語、様式及び作成方法に関する規則」(昭和38年大蔵省令第59号)に基づき作成しており、金融商品取引法第193条の2第1項の規定に基づき、EY新日本有限責任監査法人の監査を受けております。
なお、第14期、第15期、第16期については、「会社計算規則」(平成18年法務省令第13号)の規定に基づき算出した各数値を記載しております。また、当該各数値については、金融商品取引法第193条の2第1項の規定に基づくEY新日本有限責任監査法人の監査を受けておりません。
10.従業員数は就業人員であり、臨時雇用者数(パートタイマー、人材会社からの派遣社員を含む。)は、年間の平均人員を( )外数で記載しております。
11.当社は、平成28年9月29日開催の第17期定時株主総会決議により、平成28年10月28日付で普通株式100株につき1株の割合で株式併合を行っておりますが、第17期の期首に当該株式併合が行われたと仮定し、1株当たり純資産額及び1株当たり当期純利益金額を算定しております。
12.当社は、平成28年10月28日付で普通株式100株につき1株の割合で株式併合を行っております。
そこで、東京証券取引所自主規制法人(現 日本取引所自主規制法人)の引受担当者宛通知「『新規上場申請のための有価証券報告書(Ⅰの部)』の作成上の留意点について」(平成24年8月21日付東証上審第133号)に基づき、第14期の期首に当該株式併合が行われたと仮定して算出した場合の1株当たり指標の推移を参考までに掲げると、以下のとおりとなります。
なお、第14期、第15期及び第16期の数値(1株当たり配当額についてはすべての数値)については、EY新日本有限責任監査法人の監査を受けておりません。
|
回次 |
第14期 |
第15期 |
第16期 |
第17期 |
第18期 |
|
|
決算年月 |
平成25年6月 |
平成26年6月 |
平成27年6月 |
平成28年6月 |
平成29年6月 |
|
|
1株当たり純資産額 |
(円) |
△88.33 |
26.15 |
△3.08 |
21.81 |
64.04 |
|
1株当たり当期純利益金額又は 1株当たり当期純損失金額(△) |
(円) |
△38.33 |
△6.20 |
△29.23 |
24.89 |
42.23 |
|
潜在株式調整後1株当たり当期純利益金額 |
(円) |
- |
- |
- |
- |
- |
|
1株当たり配当額 |
(円) |
- |
- |
- |
- |
- |
|
(うち1株当たり中間配当額) |
(-) |
(-) |
(-) |
(-) |
(-) |
|
2【沿革】
当社は、平成11年12月に、日本電話施設株式会社(現 NDS株式会社)50%、株式会社インターネット総合研究所(以下、IRIという)30%、ファストネット株式会社20%の出資比率により、ネットワーク機器の監視運用サービス事業を行う会社(商号:株式会社インターネットシーアンドオー)として設立されました。その後、平成16年7月にIRIのIPネットワーク事業を会社分割により譲り受け、また、同年10月にIRIの子会社でありIPトラフィック交換(注1)事業を展開する株式会社ブロードバンド・エクスチェンジと合併(合併後の商号は株式会社IRIコミュニケーションズであり、存続会社は株式会社ブロードバンド・エクスチェンジ)しました。そして、現在、監視運用サービスに加え、IPネットワークインテグレーション技術とIPトラフィック交換技術を有機的に統合し、情報漏洩リスクから企業を守るセキュリティサービスを主たる事業とする会社になりました。
なお、平成18年5月、SBIビービー・メディア投資事業有限責任組合及びSBIブロードバンドファンド1号投資事業有限責任組合並びにSBIブロードバンドキャピタル株式会社から出資を受け、また平成26年6月にSBI AXES株式会社(現 SBI FinTech Solutions株式会社)から資本・業務提携を目的に出資を受けたこと等により、現在、SBIホールディングスのグループ会社になっております。
以下、当社の前身となる株式会社インターネットシーアンドオーと株式会社ブロードバンド・エクスチェンジを含めた沿革は以下の通りであります。
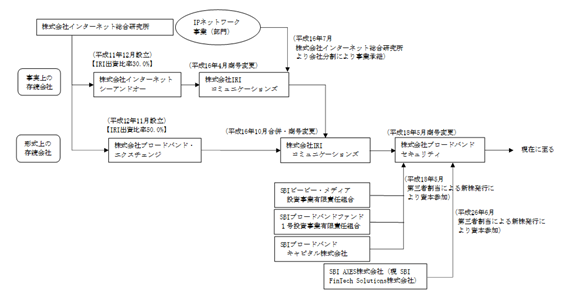
当社の沿革(形式上の存続会社)
|
年月 |
沿革 |
|
平成12年11月 |
事実上の存続会社株式会社インターネットシーアンドオーの関連会社である株式会社インターネット総合研究所が50.0%、日本電気株式会社が35.0%、松下電器産業株式会社(現 パナソニック株式会社)が15.0%の出資比率により、資本金1億円で東京都中央区に株式会社ブロードバンド・エクスチェンジを設立。 |
|
平成13年5月 |
株式会社エヌ・ティ・ティ・データ、住友商事株式会社、東京電力株式会社(現 東京電力ホールディングス株式会社)が資本参加。 |
|
平成16年10月 |
当社を存続会社として株式会社IRIコミュニケーションズと吸収合併。 株式会社IRIコミュニケーションズに商号変更。 |
|
|
大阪支店を設立。 |
|
平成18年5月 |
株式会社ブロードバンドセキュリティに商号変更。 第三者割当による新株発行により、SBIビービーメディア投資事業有限責任組合、SBIブロードバンドファンド1号投資事業有限責任組合、SBIブロードバンドキャピタル株式会社が資本参加。 |
|
平成18年6月 |
現住所に本社移転。 |
|
平成19年6月 |
情報セキュリティマネジメントシステム国際認証規格「ISO/IEC27001:2005」の認証取得。 |
|
平成19年10月 |
財団法人日本情報処理開発協会(現 一般財団法人日本情報経済社会推進協会)の「プライバシーマーク」の認定取得。 |
|
平成20年5月 |
国際的クレジットカードセキュリティ基準「PCIDSS」の認証監査機関「QSAC」の認定取得。 |
|
平成21年4月 |
都内にセキュリティ機器運用監視センターを設置。G-SOC(注2)サービスの開始。 |
|
平成24年3月 |
韓国営業所(現 韓国支店)を設立。 |
|
平成26年6月 |
SBI AXES株式会社(現 SBI FinTech Solutions株式会社)と資本・業務提携契約締結。 |
|
平成28年4月 |
名古屋支店を設立。 |
|
平成28年8月 |
PCI DSSのP2PE(注3)認証監査機関「QSA(P2PE)」の認定を取得。 |
株式会社インターネットシーアンドオーの沿革(事実上の存続会社)
|
年月 |
概要 |
|
平成11年12月 |
日本電話施設株式会社(現 NDS株式会社)が50%、株式会社インターネット総合研究所が30%、ファストネット株式会社が20%の出資比率により、資本金50百万円で東京都港区に株式会社インターネットシーアンドオーを設立。 |
|
平成16年4月 |
株式会社IRIコミュニケーションズに商号変更。 |
|
平成16年7月 |
株式会社インターネット総合研究所のIPネットワーク事業を会社分割により承継。 |
|
平成16年10月 |
株式会社ブロードバンド・エクスチェンジを存続会社とし吸収合併。 新商号を株式会社IRIコミュニケーションズとする。 |
(注)1.BGP(Border Gateway Protocolの略で、インターネットの基幹となるルーティングプロトコルのこと)により、インターネットサービスプロバイダー間のトラフィックを交換する技術のこと。
2.セキュリティ機器の監視運用サービスの名称。G-SOCとは当社のSOCサービスの呼称。SOCとはセキュリティオペレーションセンターの略で、企業などにおいて情報システムへの脅威の監視や分析などを行う役割や専門組織のこと。
3.Point-to-Point Encryptionの略で、米国で有効な方法として評価されている「PCI P2PE」という規準で、最初にカードを読み取るPOS端末に付帯するカードリーダーデバイスから決済処理ポイントまで、エンドトゥエンドでカード会員データを暗号化するという考え方をベースにした新たな規準のこと。
3【事業の内容】
当社は、企業における情報漏洩の予防や防止、セキュリティ機器の24時間365日体制での遠隔監視、未知のマルウエア(※1)検知によるネットワーク遮断等により、情報漏洩リスクから企業を守ることを目的としたセキュリティサービスを主要な事業としております。
サービス区分としましては、「セキュリティ監査・コンサルティングサービス」、「脆弱性診断サービス」、「情報漏洩IT対策サービス」の3つに分類されます。
また営業形態としては、当社営業担当による直販及び代理店(パートナー)経由の二つの形態に分かれ、顧客は大企業を中心とした民間企業や官公庁等になります。
なお、情報漏洩IT対策サービスのうちセキュリティ機器マネージドサービスにおいては、顧客に対してセキュリティ機器を販売しており、当該機器をメーカから仕入れております。またセキュアメールサービスやマルウエア検知サービスにおいては、海外のセキュリティソフト会社からライセンスの提供を受けております。脆弱性診断サービスでは、スマートフォン向け脆弱性診断の一部を外注することがあります。
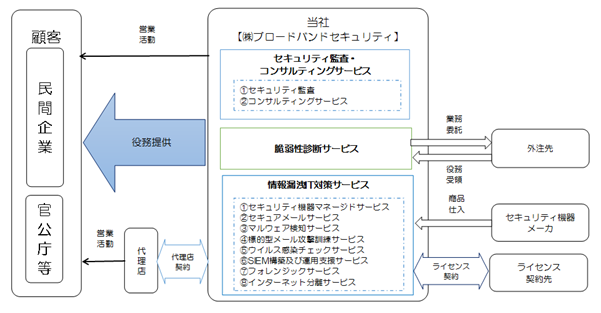
(1)セキュリティ監査・コンサルティングサービス
① セキュリティ監査
当社はクレジットカード業界におけるグローバルセキュリティ基準であるPCI DSS(※2)の監査資格(QSA:Qualified Security Assessor)を法人として保有しており、クレジットカードデータを取り扱っている企業に対して、セキュリティ監査を実施しています。
また、企業がPCI DSS準拠監査を通過するために、実際の姿とあるべき姿に違いがある場合には、それが何であり(GAP分析)、どう対処するべきかといったコンサルティングサービスを提供しています。
② コンサルティングサービス
現状の情報セキュリティの分析から対策すべきポイントの抽出、社内体制や情報システムの改善施策とその実現まで、お客様のなすべき目標を明確にかかげ、企業の情報セキュリティ強化に向けた体制作りを、社内ルールおよび情報システム両方の視点から支援するコンサルティングサービスを提供しています。
(2)脆弱性診断サービス
企業のWebサイト(いわゆるホームページやEC(電子商取引)サイトなどインターネット上に公開されているすべてのWebページ)に対し、当社のエンジニアが、外部からの侵入や、内容の書き換えが可能かどうか、擬似攻撃をかける事で、Webサイトの安全性を診断するサービスを提供しています。
この診断サービスは、健康診断と同じように幾つかのサービスメニューを用意し、複合的なアプローチによりWebサイトを診断した上で、脆弱性の抽出とその解決策を提案しています。
企業にとって、その脆弱性を排除することは運営上、欠かせないことです。本サービスを利用することで、悪意ある攻撃を受ける前に、自社を防御する上での問題点を特定することが可能です。
(3)情報漏洩IT対策サービス
当社のサーバ群や独自に開発したソフトウエアなどを使用し、企業の情報漏洩対策(予防、監視、発見、遮断等)のためのサービスを提供しています。具体的には、以下の8つのサービスとなります。
① セキュリティ機器マネージドサービス
24時間365日体制でお客様の代わりに様々なセキュリティ機器を運用・監視するサービスであり、それらを総称して「マネージドサービス」と呼んでいます。その中心になるのがSOC(Security Operation Center)であり、SOCは地震やその他災害が発生した場合においても業務を継続できるインターネットデータセンターの中に設置されています。
② セキュアメールサービス
企業が安全かつ安心してメールをご利用いただけるように設計された様々な機能を搭載したクラウド型のサービスです。例えば、添付資料の自動暗号化、不正なメールを防止するフィルターの設置、悪性添付ファイルの自動停止など、企業ユースに特化したサービスを提供しております。クラウド型のため、利用者は大きな初期投資なくメールシステムを利用する事ができます。
③ マルウエア検知サービス
クラウド型のウイルス検知サービスです。マルウエアと呼ばれる悪性ウイルスのうち、未知のウイルスに対しては一般的なアンチウイルスソフトでは予防することができません。そのため当社では、未知のウイルスへの感染の可能性のあるファイルを一度仮想領域に展開し、コード自体を読みこんでウイルスに感染しているかどうかを判定するクラウド型のウイルス検知サービスを提供しています。このタイプの対策は、判定の専門性などの面で一般事業会社での内製化は困難であり、専門家でないと判定できない場合が多々あります。ここにクラウド型でのサービス提供のメリットがあり、当社のサービスは分析・報告までがセットになっている点が大きな特徴です。
④ 標的型メール攻撃訓練サービス(開封率調査)
顧客企業が「標的型メール攻撃(※3)」にどの程度耐性を持つのかを調査するサービスであります。具体的には当社が攻撃者になりすまし、悪性ウイルスを添付した偽のメールを送り、その会社で何人(何%)の社員が開封してしまうかを調べるサービスです。
⑤ ウイルス感染チェックサービス
マルウエア感染の有無を確認するサービスです。過去のプロキシサーバ(※4)のログ(通信結果が保存されたデータ)を解析することによりチェックする方法、ハッシュ(※5)解析と呼ばれる方法、上記で述べたマルウエア検知サービスを一定期間だけ提供する事で外部通信を調査し、感染をチェックする方法等、顧客の状況に合わせてチェックするサービスを提供しています。
⑥ SIEM(※6)構築及び運用支援サービス
ウイルスに感染した際、外部に送信される前にその動きを検知して漏洩を防ぐためのサービスです。これはファイアウォール(※7)やIPS(※8)などのネットワーク機器や、ソフトウエアやアプリケーションが出力するイベントログを一元的に保管して管理し、相関分析することにより、リアルタイムで不審なトラフィックを検知、感染端末を特定し、漏洩する前に遮断するというセキュリティポリシー監視とコンプライアンス支援を行うサービスです。
⑦ フォレンジック(※9)サービス(緊急駆けつけサービス)
万一企業が情報漏洩を起こしてしまった場合に、速やかにネットワークから該当端末やサーバを切り離して、それ以上情報が漏洩しないようにし、感染経路の特定(原因調査)および漏洩した情報の特定、影響範囲の特定等、企業が行うべき様々な漏洩対応に関するサポートを行うサービスです。
⑧インターネット分離クラウドサービス
マルウエア対策の一環として、業務用システムとインターネットを利用するWeb閲覧やメール送受信を異なる環境に置き、業務用システムを悪意あるプログラムから守る「インターネット分離」をクラウド型で提供するサービスです。
※1 不正かつ有害な動作を行う意図で作成された悪意のあるソフトウエアや悪質なコードの総称。悪意あるソフトウエアをマルウエア(malware=malicious「悪意がある」とsoftware「ソフトウエア」を組み合わせた造語)と呼び、ウイルスもマルウエアに含まれる。
※2 Payment Card Industry Data Security Standardの略で、国際カードブランド5社(American Express、Discover、JCB、Master Card、VISA)が共同で設立したPCI SSC(PCI Security Standards Council)により運用・管理されているカード情報セキュリティの国際統一基準の名称。
※3 特定のターゲットに絞ってメールなどでサイバー攻撃を仕掛ける「標的型攻撃」。その多くがメールを利用して行われるため「標的型メール攻撃」と呼ばれる。
※4 内部のネットワークとインターネットの境界で動作し、両者間のアクセスを代理して行うこと。プロキシとは「代理」という意味。ネットワーク内におけるインターネットの出入り口をプロキシサーバ経由に限定することで、通信内容を一括してプロキシサーバ側でチェックすることが可能。クライアントコンピュータは直接インターネットに繋がることがなく、不正アクセスや侵入行為を防ぐことができ、セキュリティ向上目的で用いられる。
※5 メッセージを特定するための暗号化技術。
※6 Security Information and Event Managementの略で、ファイアウォールやIPSなどのセキュリティ機器、ソフトウエアやアプリケーションが出力するイベント情報を一元的に保管して管理し、脅威となる事象を把握するテクノロジー。
※7 社内ネットワークとインターネットの境界に設置され、内外の通信を中継・監視し、外部の攻撃から内部を保護するためのソフトウエアや機器、システムなどのこと。
※8 Intrusion Prevention Systemの略で、サーバやネットワークの外部との通信を監視し、侵入の試みなど不正なアクセスを検知して攻撃を未然に防ぐシステムのこと。
※9 情報漏洩や不正アクセスなど、コンピュータが関わる犯罪が起きた際に、コンピュータ本体に記録された電子データを収集・分析して、証拠とするための技術のこと。
4【関係会社の状況】
|
名称 |
住所 |
資本金 (千円) |
主要な事業の内容 |
議決権の所有(又は被所有)割合 (%) |
関係内容 |
|
(親会社) SBIホールディングス株式会社 (注)1.2 |
東京都港区 |
81,681,206 |
株式等の保有を通じた企業グループの統括・運営等 |
被所有 78.28 〔78.28〕 |
- |
|
(その他の関係会社) SBIインキュベーション株式会社 |
東京都港区 |
10,000 |
株式等の保有及び取得 |
被所有 37.94 |
- |
|
(その他の関係会社) SBI AXES株式会社 (注)2.3 |
東京都渋谷区 |
802,667 |
電子マネーに関する業務 |
被所有 27.90 |
当社サービスの販売先 |
(注)1.「議決権の所有(又は被所有)割合」欄の〔内書〕は間接保有であります。
2.有価証券報告書提出会社であります。
3.SBI AXES株式会社は、平成29年7月1日付で、商号をSBI FinTech Solutions株式会社へ変更しております。
5【従業員の状況】
(1)提出会社の状況
|
平成30年7月31日現在 |
|
従業員数(人) |
平均年齢(歳) |
平均勤続年数(年) |
平均年間給与(円) |
|
183(39) |
40.53 |
5.69 |
6,575,867 |
(注)1.従業員数は就業人員であり、臨時雇用者数(パートタイマー、人材会社からの派遣社員を含む。)は、最近1年間の平均人員を( )外数で記載しております。
2.平均年間給与は、賞与及び基準外賃金を含んでおります。
3.当社は、セキュリティサービス事業の単一セグメントであるため、セグメントごとの従業員の状況の記載を省略しております。
(2)労働組合の状況
当社の労働組合は、結成されておりませんが、労使関係は安定しております。